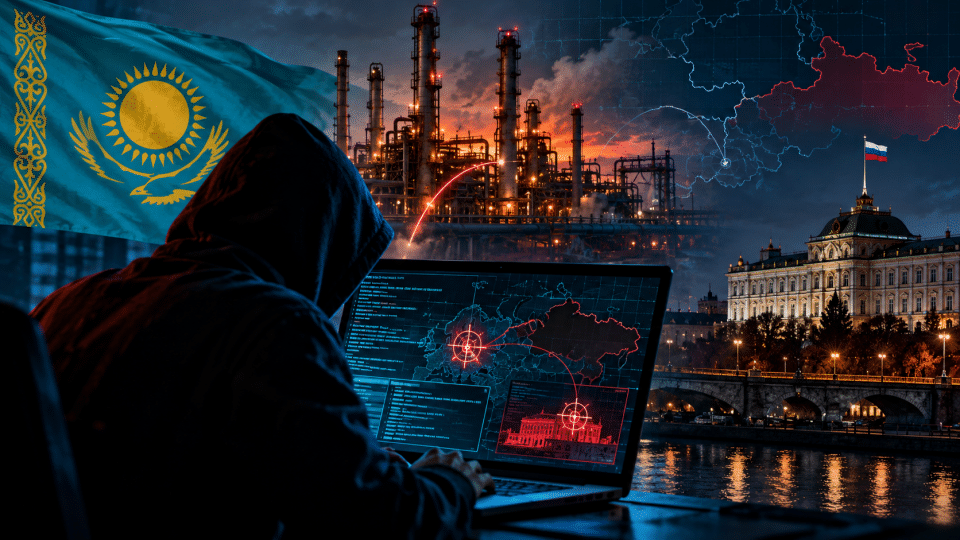
Исследователи в области кибербезопасности обнаружили признаки возможной причастности хакерской группировки Silent Lynx к атакам на российские объекты. Среди предполагаемых целей — нефтеперерабатывающий завод «Орскнефтеоргсинтез» и компьютерная сеть администрации Нижнего Новгорода. Об этом сообщает Reuters со ссылкой на совместный доклад специалистов Cisco и компании Recorded Future, передает Altyn-Orda.kz
При этом окончательно установить, кто стоит за кибератаками, исследователям пока не удалось. Предположение о связи группировки с Казахстаном основано на анализе технических следов, времени активности хакеров и выборе целей.
Какие российские объекты могли стать целями атак
Одним из объектов, фигурирующих в расследовании, стал нефтеперерабатывающий завод «Орскнефтеоргсинтез», расположенный на юге России, примерно в 25 километрах от границы с Казахстаном.
Предприятие ранее приостанавливало работу после атак украинских беспилотников в августе. На фоне остановки завода Россия обращалась к Казахстану по вопросу использования его нефтеперерабатывающих мощностей.
Еще одной предполагаемой целью стала информационная инфраструктура администрации Нижнего Новгорода — крупного российского города, расположенного в месте слияния Волги и Оки.
Исследователи рассматривают эти эпизоды как часть более широкой активности группировки, которая, предположительно, занимается кибершпионажем.
Почему подозрение пало на Казахстан
Связь Silent Lynx с Казахстаном специалисты объясняют совокупностью косвенных признаков. В частности, они обнаружили, что вредоносное программное обеспечение тестировалось с казахстанских IP-адресов вскоре после компиляции кода.
Кроме того, время активности группировки, по оценке исследователей, соответствовало рабочему графику в Казахстане. Аналитики также обратили внимание на выбор целей, который, как они предполагают, мог совпадать со стратегическими интересами Астаны.
В качестве примеров приводятся другие предполагаемые операции группировки. В начале 2026 года хакеры атаковали государственное ведомство Таджикистана на фоне подписания межгосударственного соглашения между Астаной и Душанбе. В апреле аналогичный эпизод произошел с белорусским ведомством незадолго до дипломатической встречи представителей Казахстана и Беларуси.
Однако совпадение по времени и географические признаки сами по себе не доказывают, что атаки организованы государственными структурами Казахстана или совершены непосредственно с территории страны.
Как действовали хакеры
Согласно опубликованным данным, для проникновения в компьютерные сети злоумышленники использовали фишинговые письма. Вложения в таких сообщениях маскировались под важные документы, чтобы побудить получателей открыть файлы и тем самым предоставить атакующим возможность получить доступ к системам.
Подобный метод позволяет злоумышленникам проникать в инфраструктуру организаций через сотрудников, которые могут не распознать вредоносное содержимое письма.
Исследователи также отмечают, что кибершпионаж больше не является исключительной сферой деятельности нескольких крупнейших технологических держав.
«Кибершпионаж не ограничивается несколькими кибердержавами. Другие страны догоняют», — заявил Олег Шакиров, докторант Школы международных исследований Университета Джонса Хопкинса.
Как отреагировали власти
Reuters направило запросы правительствам Казахстана, России, Таджикистана и Беларуси, однако на момент публикации материала ответы получены не были.
Редакция Ulysmedia.kz также обратилась за комментариями в Министерство иностранных дел Казахстана и Министерство цифрового развития. На момент выхода публикации официальные ответы не поступили.
Таким образом, сведения об атаках и возможной связи Silent Lynx с Казахстаном пока основаны на выводах исследователей в области кибербезопасности. Официального подтверждения причастности казахстанских государственных структур к этим инцидентам в опубликованном материале нет.